云服务器如何保障数据安全?全方位防护体系解析
随着企业上云步伐加速,云服务器承载了越来越多的核心业务与敏感数据。数据安全性已成为用户选择云服务时的首要考量。云服务商通过构建多层次、纵深防御的安全体系,从物理设施、网络、主机、数据、应用到安全管理,全方位保障云端数据安全。
一、物理与环境安全
云服务商的数据中心通常达到Tier III+或Tier IV标准,具备严格的物理访问控制(生物识别、门禁系统、7x24监控)、防灾害设计(防火、防水、防震)、冗余电力与网络,从源头降低数据泄露与丢失风险。
二、网络安全防护
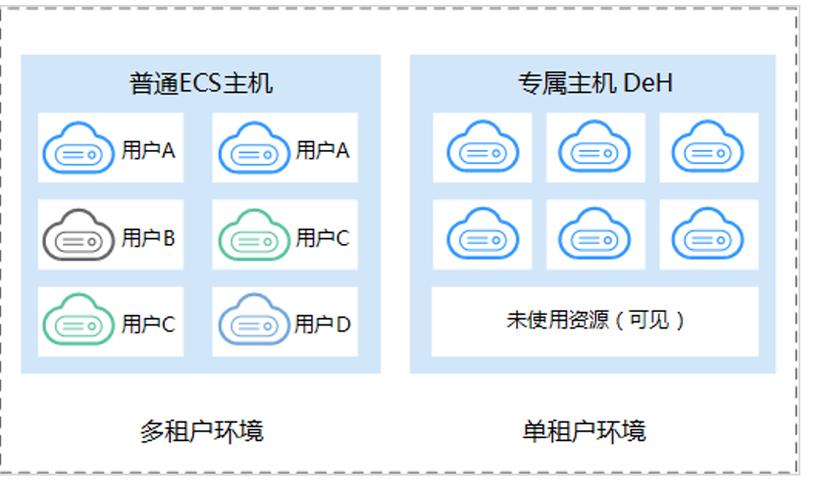
1. 网络隔离:通过VPC(虚拟私有云)实现用户间网络隔离,结合安全组、网络ACL进行细粒度访问控制。
2. DDoS防护:提供T级DDoS清洗能力,保障业务可用性。
3. 入侵检测与防御:部署NIDS/NIPS、WAF(Web应用防火墙)等,实时阻断恶意流量与攻击。
4. 传输加密:支持TLS/SSL加密通信,防止数据在传输中被窃听或篡改。
三、主机与计算安全
1. 镜像安全:提供安全加固的公共镜像,并支持用户自定义镜像加密。
2. 漏洞管理:定期扫描主机漏洞,提供补丁管理服务。
3. 防病毒与入侵检测:可选装主机安全Agent,实现恶意进程检测、文件完整性监控等。
4. 隔离与可信计算:基于硬件虚拟化实现虚拟机隔离,部分云支持可信计算(vTPM)保障启动链安全。
四、数据安全与加密
1. 存储加密:云硬盘、对象存储等默认支持服务端加密(SSE),用户也可采用客户端加密。密钥由KMS(密钥管理服务)统一管理,支持BYOK(自带密钥)。
2. 数据备份与容灾:提供自动备份、快照、跨区域复制等功能,确保数据可恢复。
3. 数据销毁:用户删除数据后,云服务商需确保存储介质被彻底擦除或销毁,防止残留数据泄露。
五、身份与访问管理
1. 统一身份认证:支持多因素认证(MFA)、单点登录(SSO)。
2. 最小权限原则:通过IAM(身份与访问管理)精细控制用户、角色对资源的操作权限。
3. 审计与监控:所有操作记录日志并上传至审计服务,支持实时告警与事后追溯。
六、应用与业务安全
1. 安全开发:提供SDL(安全开发生命周期)流程指导,集成代码扫描、渗透测试。
2. API安全:API网关支持认证、限流、防重放攻击。
3. 内容安全:提供反垃圾、敏感信息检测等能力,满足合规要求。
七、安全管理与合规
1. 安全运营中心:7x24小时安全监控与应急响应。
2. 合规认证:通过ISO 27001、SOC 2、等保2.0等国内外权威认证。
3. 隐私保护:遵循GDPR、个人信息保护法等法规,提供数据跨境合规方案。
八、用户责任与最佳实践
云安全遵循责任共担模型:云服务商负责“云的安全”,用户负责“云中的安全”。用户需做好:
- 定期修改密码并启用MFA;
- 遵循最小权限原则配置IAM;
- 对敏感数据加密存储;
- 定期备份并验证恢复流程;
- 开启安全监控与告警。
****
云服务器数据安全是一个系统性工程,需要云服务商与用户协同努力。选择具备完善安全体系与合规资质的云服务商,并积极落实自身安全责任,才能最大程度保障云端数据的安全性与业务连续性。
如若转载,请注明出处:http://www.yunzhyou.com/product/44.html
更新时间:2026-10-21 22:42:53